O alertă importantă de securitate pentru locuitorii Belgiei, în special pentru persoanele care au avut legături cu rețeaua de formare profesională IFAPME din Valonia.
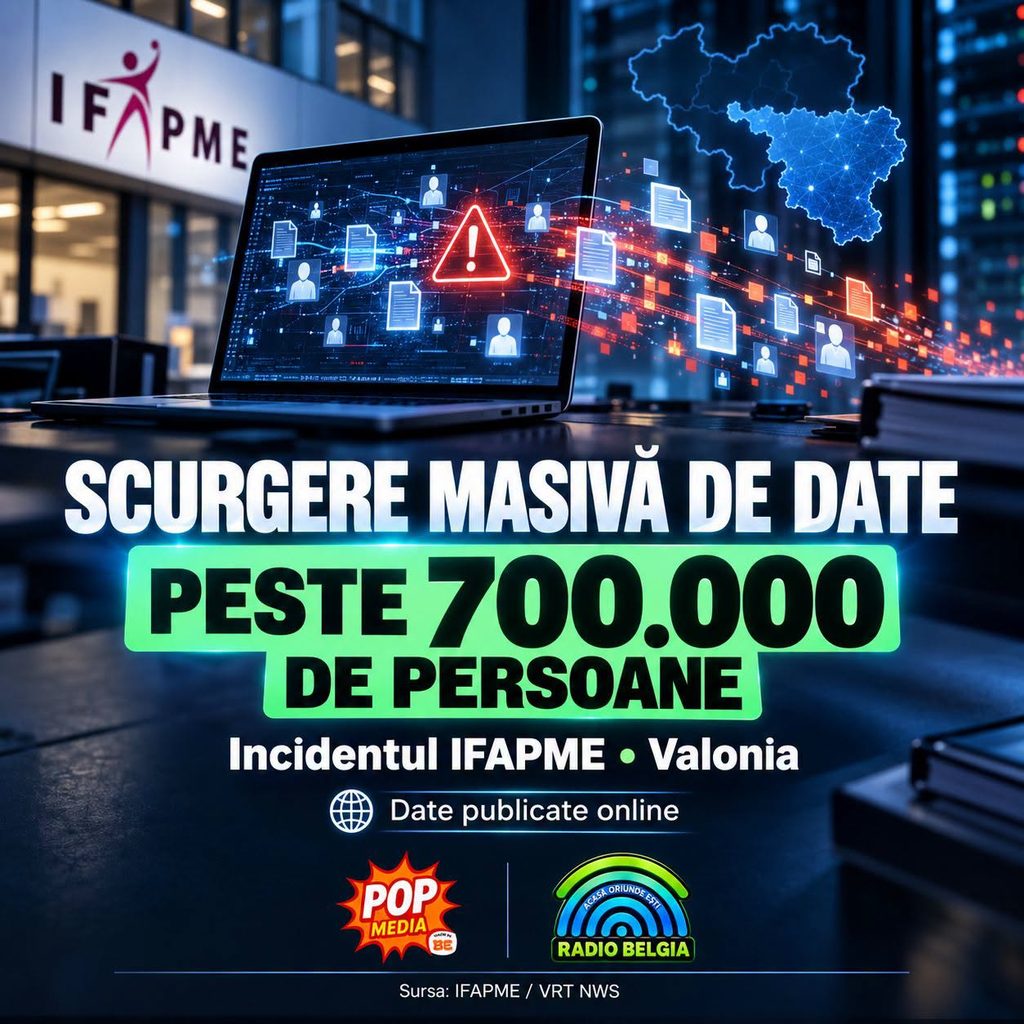
Presa belgiană a relatat duminică seara, 4 octombrie, că date provenite dintr-o bază de date IFAPME și atribuite unui număr de peste 700.000 de persoane au fost publicate gratuit online după un incident de securitate informatică. Atacul informatic în sine nu s-a produs în ultimele 24 de ore. IFAPME anunțase oficial încă din 9 aprilie 2026 că a identificat un incident de securitate într-una dintre bazele sale de date și a pus la dispoziție o adresă specială pentru persoanele care au întrebări.
Noutatea apărută duminică este că informațiile sustrase ar fi fost distribuite gratuit pe internet, potrivit relatărilor presei belgiene care citează platforma specializată FrenchBreaches. Acest lucru schimbă nivelul de risc deoarece informațiile pot fi utilizate de escroci pentru tentative mult mai credibile de phishing, apeluri false și fraude.
Potrivit informațiilor publicate de presa belgiană, baza de date ar conține informații referitoare la peste 700.000 de persoane și ar putea include inclusiv:
• date personale de identificare;
• numere de registru național;
• informații de contact;
• în unele cazuri, numere de cont bancar.
Aceste categorii de date sunt raportate de presa belgiană pe baza informațiilor despre setul de date publicat. IFAPME a confirmat oficial existența incidentului de securitate, dar pagina sa publică disponibilă la momentul verificării nu oferă o confirmare detaliată a tuturor informațiilor despre cele peste 700.000 de persoane. Prin urmare, Radio Belgia nu prezintă fiecare categorie de date ca fiind confirmată individual de IFAPME.
Ce trebuie să faceți
Dacă ați urmat cursuri IFAPME, ați fost înscris într-un centru sau ați furnizat date acestei rețele:
• fiți foarte atenți la e-mailuri, SMS-uri și apeluri neașteptate;
• nu comunicați coduri bancare sau parole;
• nu confirmați operațiuni itsme pe care nu le-ați inițiat;
• activați autentificarea în doi pași pentru conturile importante;
• schimbați parolele reutilizate, în special parola contului de e-mail;
• verificați periodic conturile bancare pentru operațiuni necunoscute.
Safeonweb avertizează că informațiile provenite dintr-o scurgere de date pot fi folosite pentru a face mesajele frauduloase mult mai convingătoare. Mesajele suspecte pot fi trimise la: suspect@safeonweb.be. Dacă observați tranzacții bancare suspecte, contactați imediat banca. Pentru probleme cu cardurile poate fi contactat Card Stop la 078 170 170.
De ce este importantă știrea
Peste 700.000 de persoane reprezintă un număr foarte mare pentru Belgia, iar publicarea informațiilor online poate avea efecte mult timp după atacul informatic inițial. Principalul pericol nu este doar existența datelor pe internet, ci folosirea lor pentru fraude în care infractorul cunoaște deja numele, date personale sau alte informații ale victimei. Pentru comunitatea românească și moldovenească din Valonia, inclusiv pentru independenți și persoane care au urmat cursuri profesionale IFAPME, avertizarea este direct relevantă.
Surse: IFAPME / VRT NWS / presa belgiană / Safeonweb
Noua evoluție publicată: 4 octombrie 2026
Data verificării: 5 octombrie 2026, dimineața